Quản trị dữ liệu cá nhân: Từ áp lực tuân thủ đến lợi thế cạnh tranh ngân hàng
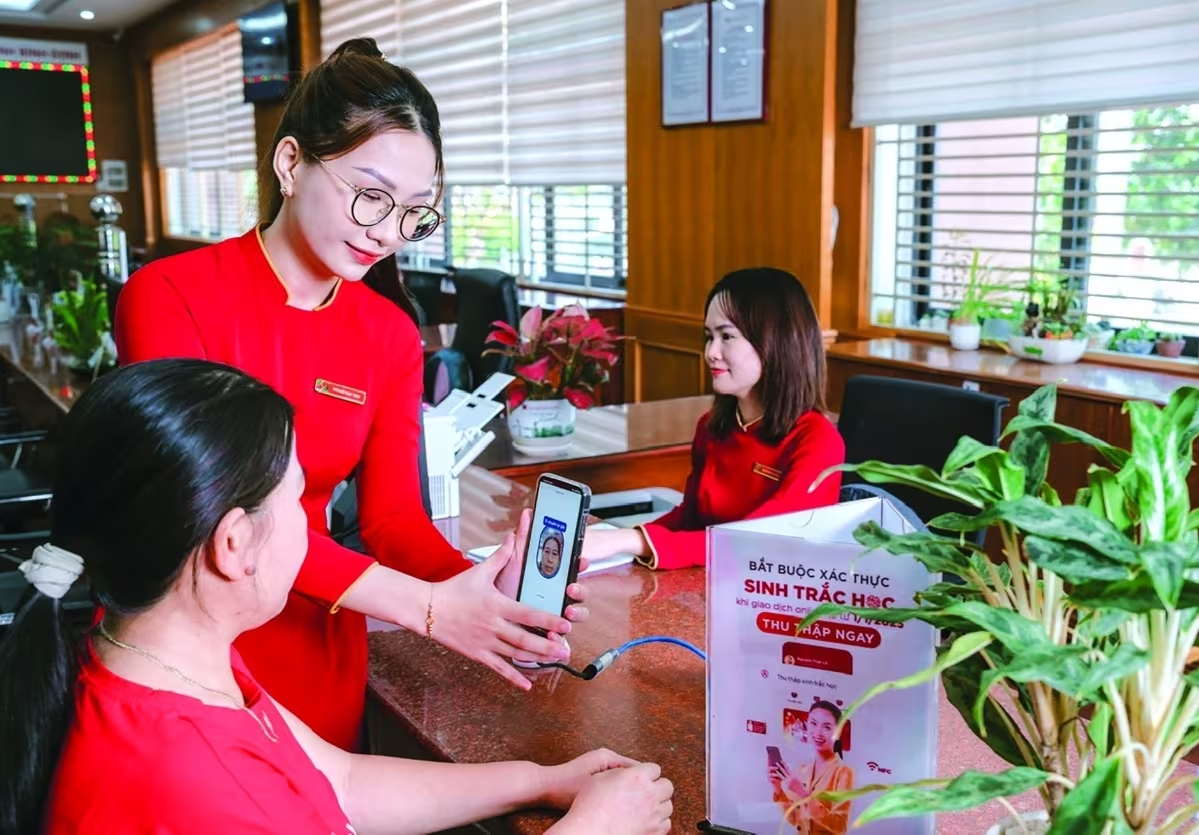
Khám phá chiến lược bảo vệ dữ liệu cá nhân trong ngân hàng để chuyển hóa áp lực tuân thủ thành lợi thế cạnh tranh và củng cố niềm tin tuyệt đối từ khách hàng.
Việc triển khai chiến lược bảo vệ dữ liệu cá nhân trong ngân hàng hiện nay không chỉ là yêu cầu tuân thủ pháp lý mà còn là yếu tố then chốt để xây dựng niềm tin khách hàng.
Trong bối cảnh kinh tế số phát triển mạnh mẽ, dữ liệu đã trở thành tài nguyên chiến lược của quốc gia theo tinh thần Nghị quyết số 52-NQ/TW. Đối với hệ thống tài chính, việc bảo đảm an toàn không gian mạng và bảo vệ quyền lợi hợp pháp của người dân đối với thông tin cá nhân không còn là lựa chọn, mà là yêu cầu bắt buộc để duy trì sự vận hành minh bạch và an toàn của toàn hệ thống giao dịch số.
Thay đổi tư duy: Từ “sở hữu” sang “quản trị” dữ liệu
Sự ra đời của Luật Bảo vệ dữ liệu cá nhân (Luật số 91/2025/QH15) và Nghị định số 356/2025/NĐ-CP đã tạo ra một bước ngoặt lớn. Thay vì coi dữ liệu là thứ ngân hàng “sở hữu” để khai thác, các tổ chức tín dụng cần chuyển sang tư duy “quản trị” – tức là quản lý dữ liệu dựa trên quyền con người và trách nhiệm bảo mật.
Thực tế, các ngân hàng hiện nay đang vận hành những kho dữ liệu khổng lồ (DWH/EDW) bao gồm từ thông tin định danh, sinh trắc học đến lịch sử giao dịch chi tiết. Đặc biệt với những đơn vị có mạng lưới rộng khắp như Agribank, nơi phục vụ hàng chục triệu khách hàng trong lĩnh vực “tam nông” (nông nghiệp, nông dân, nông thôn), khối lượng dữ liệu này không chỉ là lợi thế kinh doanh mà còn là một trách nhiệm nặng nề. Đối với bà con nông dân – nhóm đối tượng dễ bị tổn thương trong quá trình chuyển đổi số – việc xây dựng một “tấm khiên” bảo mật vững chắc là ưu tiên hàng đầu để bảo vệ tài sản và quyền riêng tư của họ.
Những thách thức trong vận hành và kết nối
Quá trình thực thi không hề đơn giản khi các ngân hàng phải đối mặt với ba bài toán hóc búa:
- Sự chồng chéo pháp lý: Việc đồng bộ hóa Luật Bảo vệ dữ liệu cá nhân với các quy định chuyên ngành tài chính - ngân hàng vẫn cần nhiều thời gian để hoàn thiện.
- Rủi ro chuỗi cung ứng: Trong mô hình Ngân hàng mở (Open Banking), việc hợp tác với các Fintech hay đối tác công nghệ tiềm ẩn nhiều nguy cơ rò rỉ dữ liệu. Điều này đòi hỏi các thỏa thuận xử lý dữ liệu (DPA) phải cực kỳ chặt chẽ và quy trình thẩm định năng lực bảo mật đối tác phải khắt khe hơn.
- Phân định vai trò: Cần làm rõ ranh giới trách nhiệm giữa “bên kiểm soát”, “bên xử lý” và “bên thứ ba” để tránh đùn đẩy khi có sự cố xảy ra.
Biến áp lực tuân thủ thành động lực tăng trưởng
Thay vì nhìn nhận các quy định pháp luật như một rào cản, các ngân hàng nhạy bén sẽ coi đây là cơ hội để “làm sạch” dữ liệu. Khi sở hữu nguồn dữ liệu an toàn và chuẩn hóa, việc ứng dụng Trí tuệ nhân tạo tạo sinh (Generative AI) và Big Data sẽ giúp xây dựng chân dung khách hàng 360 độ (Customer 360) một cách chính xác.
Từ đó, ngân hàng có thể cung cấp các sản phẩm cá nhân hóa sâu sắc, bứt phá khỏi mô hình truyền thống. Một nguyên lý đơn giản nhưng sắc bén: Tổ chức tín dụng nào bảo vệ dữ liệu tốt nhất sẽ là đơn vị chiếm lĩnh niềm tin và thị phần lớn nhất.
Để hiện thực hóa điều này, Agribank đã áp dụng các nguyên tắc: Hợp pháp, Minh bạch, Tối thiểu hóa dữ liệu và Trách nhiệm giải trình. Việc phân loại dữ liệu theo mức độ nhạy cảm và xây dựng kịch bản ứng phó sự cố định kỳ đã trở thành những mắt xích không thể tách rời trong vận hành.
Giải pháp chiến lược để nâng cao năng lực quản trị dữ liệu
Để chuyển hóa các yêu cầu tuân thủ thành năng lực cạnh tranh, ngành Ngân hàng cần tập trung vào 4 trụ cột giải pháp sau:
1. Cam kết tuyệt đối từ cấp lãnh đạo cao nhất
Sự thay đổi cấu trúc chỉ thành công khi có ý chí từ Hội đồng quản trị và Ban điều hành. Tư duy bảo vệ dữ liệu phải được quán triệt từ chiến lược cấp cao xuống đến từng giao dịch viên tại chi nhánh, tạo thành một sự nhất quán trong thực thi.
2. Chuẩn hóa thiết chế quản trị chuyên trách
Các ngân hàng nên thiết lập Hội đồng Dữ liệu do Tổng Giám đốc điều hành để giải quyết xung đột lợi ích. Đồng thời, cần vận hành mô hình 3 lớp: Trung tâm Quản lý dữ liệu (điều phối) \(rightarrow\) Cán bộ bảo vệ dữ liệu (DPO) (giám sát tuân thủ độc lập) \(rightarrow\) Cán bộ quản lý dữ liệu (Data Steward) (kiểm soát chất lượng tại nguồn).
3. Đầu tư công nghệ bám sát chiến lược ngành
Triển khai các dự án kho dữ liệu tập trung theo Quyết định số 3580/QĐ-NHNN của Ngân hàng Nhà nước. Ưu tiên dùng AI để tự động nhận diện và “khóa chặt” dữ liệu nhạy cảm, loại bỏ tối đa các thao tác thủ công vốn là nguồn cơn của nhiều sai sót và rủi ro bảo mật.
4. Kiến tạo văn hóa bảo vệ dữ liệu tự thân
Quy định chỉ là lý thuyết nếu không trở thành ý thức. Ngân hàng cần đưa các chỉ số đo lường mức độ trưởng thành về an toàn dữ liệu (KPI) vào đánh giá hiệu quả công việc. Văn hóa này thể hiện qua những hành động nhỏ nhất: Không chụp ảnh màn hình thông tin khách hàng, không gửi dữ liệu qua chat không bảo mật và xác minh danh tính nghiêm ngặt.
Lời kết: An toàn dữ liệu không còn là một hàng rào kỹ thuật khô khan, mà chính là giá trị thương hiệu cốt lõi. Trong cuộc đua số, ai nắm giữ và bảo vệ tốt “tài sản niềm tin” của khách hàng, người đó sẽ giành chiến thắng bền vững.
Bạn đánh giá thế nào về mức độ an toàn dữ liệu tại các ngân hàng hiện nay? Hãy chia sẻ góc nhìn của bạn về những rủi ro tiềm ẩn trong mô hình Open Banking dưới phần bình luận.
Quy trình & thành phần
Giải mã sức hút từ Watchlist MSCI: Cú hích tỷ đô cho chứng khoán Việt
Khám phá khả năng Việt Nam gia nhập Watchlist MSCI và phân tích quy mô dòng vốn tỷ đô từ các quỹ ETF. Liệu chứng khoán Việt có bùng nổ? Xem phân tích chi tiết!
Lãi suất vay mua nhà tăng mạnh: Chiến thuật chọn gói vay an toàn 2026
Lãi suất vay mua nhà tăng cao khiến nhiều người e dè. Xem ngay phân tích chi tiết và lời khuyên từ chuyên gia để chọn gói vay tối ưu, tránh rủi ro tài chính!
Khánh Hòa: Biến Thách Thức Già Hóa Dân Số Thành Động Lực Phát Triển
Khánh Hòa triển khai chiến lược lao động thích ứng già hóa dân số, phát triển 'kinh tế bạc' để biến người cao tuổi thành nguồn lực phát triển bền vững. Xem ngay!
Quảng Ninh "tăng tốc" nhà ở xã hội 2026: Tháo gỡ nút thắt, hiện thực hóa giấc mơ an cư
Quảng Ninh đẩy mạnh khởi công nhà ở xã hội năm 2026, tháo gỡ vướng mắc quỹ đất và giá vật liệu để đảm bảo an sinh. Xem ngay chiến lược phát triển tại đây!